עוגיות, או Cookies, הן אחת מטכנולוגיות ה-web החשובות ביותר. עוגיה היא פיסת מידע קטנה שהאתר שומר בדפדפן שלכם, כדי לזכור מידע עליכם לקראת הביקור הבא.
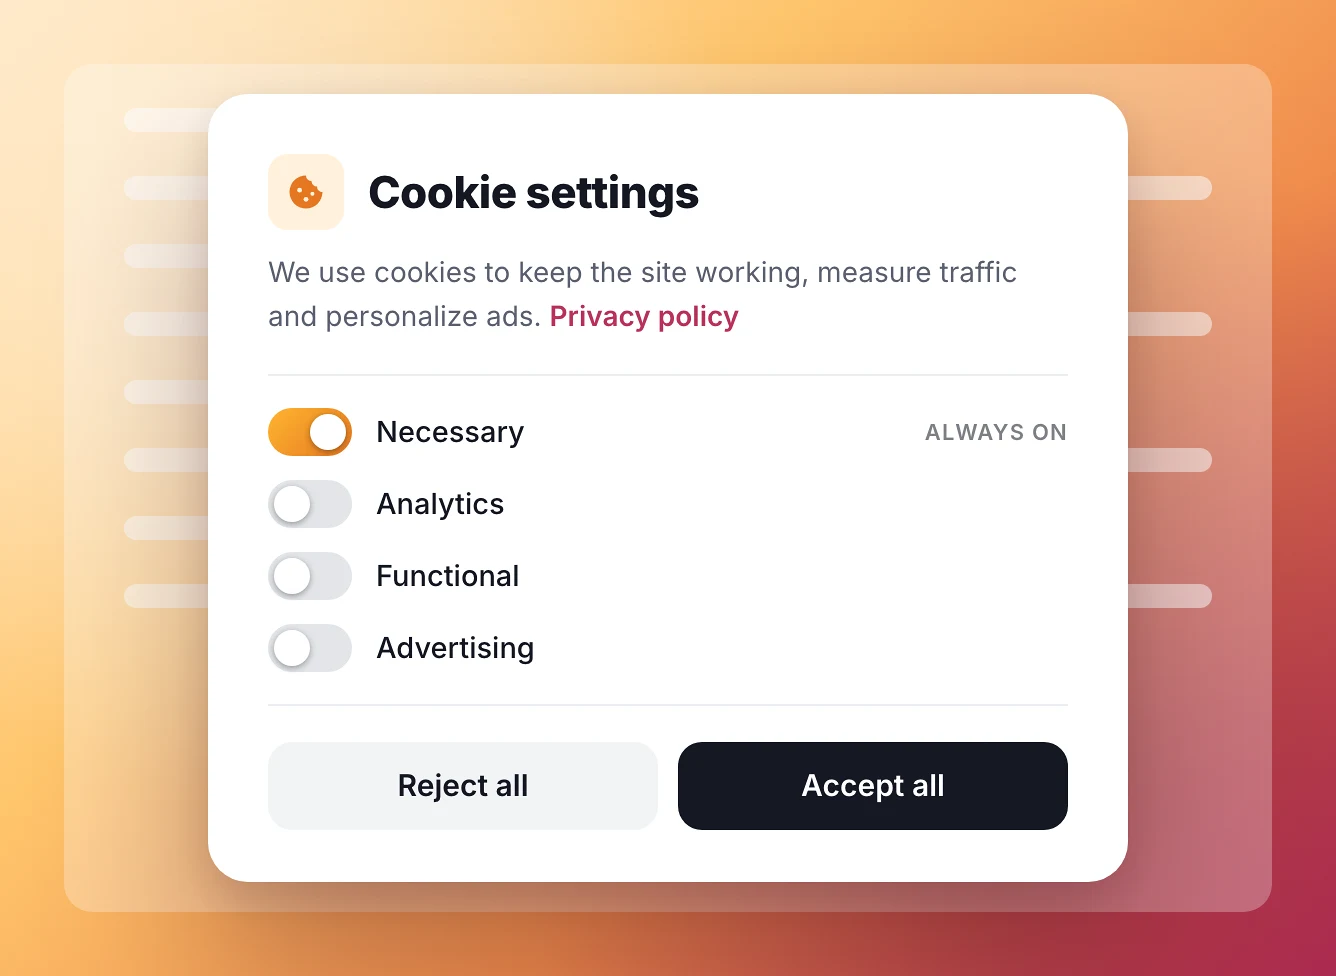
מפרסמים (Advertisers) משתמשים בעוגיות גם כדי לעקוב אחר גולשים מאתר לאתר ולהציג להם פרסומות ממוקדות. יש מי שרואה בכך פגיעה בפרטיות, ולכן רוב האתרים מבקשים היום את אישורכם לפני שהם שומרים עוגיות:
עוגיות באינטרנט במילים פשוטות
עוגיה היא קובץ טקסט קטן שאתר שומר בדפדפן שלכם. בזכותה האתר זוכר אתכם בביקור הבא: שאתם מחוברים לחשבון, מה יש בעגלת הקניות ובאיזו שפה בחרתם.
כך זה נראה אצלכם עכשיו. אלה העוגיות שהאתר הזה שמר בדפדפן שלכם, עם הסבר קצר לכל אחת:
ההדגמה דורשת JavaScript.
למה אתרים מבקשים אישור לעוגיות?
חלק מהעוגיות משמשות למעקב. כלי סטטיסטיקה ורשתות פרסום נעזרים בהן כדי לדעת באילו עמודים ביקרתם, ולפעמים גם באילו אתרים אחרים.
חוקי הפרטיות באירופה (ה-GDPR והנחיית ה-ePrivacy) מחייבים לקבל את הסכמתכם לפני ששומרים עוגיות כאלה. לכן רוב האתרים מציגים באנר הסכמה, גם לגולשים מישראל.
האם לאשר עוגיות?
עוגיות חיוניות, כמו אלה ששומרות על החיבור לחשבון או על עגלת הקניות, לא דורשות אישור. בלעדיהן האתר פשוט לא יעבוד כמו שצריך.
עוגיות סטטיסטיקה ופרסום הן בחירה שלכם. אם תדחו אותן, רוב האתרים ימשיכו לעבוד כרגיל, והפרסומות שתראו יהיו פחות מותאמות אליכם. אם הפרטיות חשובה לכם, בחרו באפשרות שמאשרת רק עוגיות חיוניות.
איך מוחקים עוגיות מהדפדפן?
- Chrome במחשב: תפריט שלוש הנקודות > "מחיקת נתוני הגלישה". מסמנים את "קובצי Cookie ונתונים נוספים מאתרים" ולוחצים על "מחיקת נתונים".
- Safari ב-Mac: Safari > "הגדרות" > "פרטיות" > "ניהול נתוני אתרים" > "הסר הכל".
- Safari ב-iPhone: "הגדרות" > "יישומים" > Safari > "ניקוי ההיסטוריה ונתוני האתרים".
בדפדפנים אחרים, כמו Firefox ו-Edge, האפשרות נמצאת בהגדרות הפרטיות. שימו לב שמחיקת העוגיות עלולה לנתק אתכם מאתרים שאתם מחוברים אליהם.
רוצים לראות מה מחיקה עושה בפועל? נסו כאן:
ההדגמה דורשת JavaScript.
מכאן ואילך הפוסט עוסק בצד של המפתחים: איך עובדים עם עוגיות ב-JavaScript. אם אתם צריכים רק את הקוד, כך יוצרים, קוראים ומוחקים עוגיה בשלוש שורות:
document.cookie = "theme=dark; max-age=31536000; path=/"; // יצירה (לשנה)
const theme = document.cookie.match(/(?:^|; )theme=([^;]*)/)?.[1]; // קריאה
document.cookie = "theme=; max-age=0; path=/"; // מחיקה
הבסיס של עוגיות בדפדפן – The Basics of Browser Cookies
בכל פעם שהדפדפן מבקש עמוד, הוא שולח יחד עם הבקשה את העוגיות של אותו אתר. כך השרת זוכר אתכם מביקור לביקור.
כל עוגיה היא זוג של שם וערך, ולצדה כמה תכונות אופציונליות, למשל מתי היא פגה ואילו עמודים יכולים לקרוא אותה:
username = John Doeלמשל, גוגל אנליטיקס שומר מזהה אקראי של הדפדפן שלכם בעוגיה בשם _ga, ושומר אותה למשך עד שנתיים (Chrome מגביל כל עוגיה ל-400 יום). השם והערך של עוגיה יכולים לתפוס יחד עד 4096 בייטים, ו-Chrome, Edge ו-Firefox מאפשרים עד 180 עוגיות לכל דומיין.
א. יצירת Cookie ב-JavaScript
יוצרים עוגיה על ידי הקצאת מחרוזת ל-document.cookie:
document.cookie = "username=John Doe; max-age=604800; path=/"; // 7 ימיםmax-ageקובע את משך החיים בשניות. בלעדיו, העוגיה נמחקת כשסוגרים את הדפדפן.- התכונה הוותיקה יותר
expiresעושה את אותו הדבר באמצעות תאריך UTC עתידי, כמוexpires=Fri, 31 Dec 2027 12:00:00 UTC. path=/הופך את העוגיה לזמינה בכל האתר. בלעדיו, היא תקפה רק בתיקייה של העמוד הנוכחי.
ב. קריאת Cookie באמצעות JavaScript
קריאה של document.cookie מחזירה את כל העוגיות של העמוד במחרוזת אחת:
document.cookie; // "theme=dark; username=John Doe"זו לא המחרוזת שכתבתם. בקריאה מקבלים בחזרה רק את זוגות השם והערך, אף פעם לא max-age או path. יצירת עוגיה חדשה מוסיפה אותה למחרוזת, בלי למחוק את האחרות.
נסו בעצמכם: שמרו, דרסו ומחקו עוגיות, והשוו בין מה שכתבתם לבין מה ש-document.cookie מחזיר. כל העוגיות כאן מתחילות ב-demo_, כך שהעוגיות של האתר עצמו לא נפגעות.
ההדגמה דורשת JavaScript.
ג. עדכון ומחיקה של עוגיות ב-JavaScript
כדי לעדכן עוגיה, הגדירו אותה שוב עם אותו שם. כדי למחוק אותה, הגדירו אותה שוב עם max-age=0:
document.cookie = "username=John Smith; max-age=604800; path=/"; // עדכון
document.cookie = "username=; max-age=0; path=/"; // מחיקה
השתמשו באותו path ובאותו דומיין שבהם יצרתם את העוגיה. אם הם לא תואמים, הדפדפן מתייחס אליה כאל עוגיה אחרת, והעוגיה המקורית נשארת. גוגל אנליטיקס, למשל, מגדיר בדרך כלל את
_gaעם התכונהdomain, כך שמחיקה בלי אותה תכונה משאירה אותה במקומה.
קריאת עוגיה לפי שם
מכיוון ש-document.cookie מחזיר את כל העוגיות במחרוזת אחת, כדי לקרוא עוגיה אחת צריך לפצל את המחרוזת ולאתר את הזוג המתאים. פונקציית JavaScript קצרה עושה את זה:
function getCookie(name) {
  const row = document.cookie
    .split("; ")
    .find((row) => row.startsWith(name + "="));
  return row ? decodeURIComponent(row.slice(name.length + 1)) : null;
}

getCookie("theme"); // "dark", או null אם אין עוגיה כזו
ההשוואה מול name + "=" מבטיחה שעוגיה בשם xtheme לא תיחשב בטעות ל-theme. ו-slice() שומר על הערך המלא, גם כשהוא מכיל את הסימן =.
decodeURIComponent מבצע את הפעולה ההפוכה ל-encodeURIComponent, שכדאי להשתמש בה כששומרים ערך שמכיל רווחים, נקודה-פסיק או פסיקים.
עם ה-Cookie Store API שנסביר בהמשך, אותה קריאה נכתבת בשורה אחת: (await cookieStore.get("theme"))?.value. היא מחזירה את הערך כפי שנשמר, אז אם קודדתם אותו, תצטרכו לפענח אותו בעצמכם.
הצגת כל העוגיות
כדי לראות את כל העוגיות שהעמוד יכול לגשת אליהן, הופכים את המחרוזת לאובייקט:
const cookies = Object.fromEntries(
  document.cookie
    .split("; ")
    .filter(Boolean)
    .map((row) => {
      const i = row.indexOf("=");
      return [row.slice(0, i), row.slice(i + 1)];
    })
);

console.table(cookies);
filter(Boolean) מטפל במצב שבו אין לעמוד עוגיות בכלל, ואז document.cookie הוא מחרוזת ריקה. הערכים חוזרים בדיוק כפי שנשמרו, אז הפעילו decodeURIComponent על אלה שקודדתם.
עם ה-Cookie Store API, הפקודה await cookieStore.getAll() מחזירה את אותה רשימה כמערך של אובייקטים עם המאפיינים name ו-value.
אף אחת מהשיטות לא מציגה עוגיות
HttpOnlyאו עוגיות שהוגדרו עבור נתיב או דומיין אחר. כדי לראות את כולן, פתחו את Chrome DevTools ועברו אל Application > Storage > Cookies.
תכונות אבטחה של עוגיות – Cookie Security Attributes
כשאתם עובדים עם עוגיות, במיוחד כאלו ששומרות מידע רגיש כמו טוקנים של סשן, חשוב להכיר את תכונות האבטחה הזמינות. תכונות אלו מגנות מפני התקפות נפוצות כמו XSS (Cross-Site Scripting) ו-CSRF (Cross-Site Request Forgery).
SameSite – שולט האם העוגיה נשלחת עם בקשות cross-site. מקבל שלושה ערכים:
Strict– העוגיה נשלחת רק בהקשר של first-party (אותו אתר). זו האפשרות הבטוחה ביותר.Lax– העוגיה נשלחת כשמשתמש מגיע לאתר שלכם דרך קישור מאתר אחר, אבל לא עם בקשות cross-site כמו תמונות, iframes או קריאות fetch. Chrome ו-Edge משתמשים בה כברירת מחדל כשלא הוגדרSameSite. Firefox ו-Safari לא.None– העוגיה נשלחת עם כל הבקשות, כולל cross-site. דורש את התכונהSecure.
Secure – מבטיח שהעוגיה תישלח רק דרך HTTPS. השתמשו בתכונה זו תמיד עבור עוגיות המכילות מידע רגיש.
HttpOnly – מונע מ-JavaScript לגשת לעוגיה דרך document.cookie. תכונה זו מוגדרת בצד השרת והיא קריטית עבור עוגיות סשן, מכיוון שהיא מונעת מהתקפות XSS לגנוב אותן.
הנה דוגמה להגדרת עוגיה עם תכונות אבטחה באמצעות JavaScript:
document.cookie = "theme=dark; max-age=2592000; path=/; SameSite=Lax; Secure";לא ניתן להגדיר את הדגל HttpOnly מ-JavaScript – ניתן להגדיר אותו רק בצד השרת דרך ה-header של Set-Cookie. זה בכוונה: עוגיות HttpOnly בלתי נראות ל-document.cookie, וזה בדיוק מה שהופך אותן לבטוחות מפני XSS. לניהול סשנים והגדרת headers אבטחה, הגדירו תמיד HttpOnly בצד השרת.
עוגיות First-Party לעומת Third-Party
עוגיית first-party מוגדרת על ידי האתר שבו אתם גולשים, למשל סשן התחברות ב-example.com. עוגיית third-party מוגדרת על ידי דומיין אחר שהתוכן שלו מוטמע בעמוד, כמו רשת פרסום או ווידג'ט של רשת חברתית. כך פרסומות עוקבות אחרי גולשים מאתר לאתר.
ה-JavaScript של עמוד יכול לקרוא ולמחוק רק את העוגיות של האתר שלו, ולכן הוא לא יכול למחוק עוגיות third-party. את אלה הגולשים מוחקים בהגדרות הדפדפן.
Safari חוסם עוגיות third-party כברירת מחדל מאז 2020, ו-Firefox נותן לכל אתר "צנצנת עוגיות" משלו (Total Cookie Protection). Chrome עדיין מאפשר אותן: באפריל 2025 גוגל ביטלה את התוכנית להפסיק לתמוך בהן, ובאוקטובר 2025 היא הוציאה משימוש את רוב ממשקי ה-Privacy Sandbox, והשאירה את CHIPS ואת FedCM.
אם האתר שלכם מסתמך על עוגיות third-party לפונקציונליות (למשל טפסי תשלום מוטמעים, התחברות פדרטיבית), בדקו היטב וחשבו על חלופות כמו Storage Access API או עוגיות מחולקות (CHIPS).
דוגמה – JavaScript Cookie
הנה דוגמה מלאה. האתר מבקש מהגולש את שמו פעם אחת, שומר אותו בעוגיה ומברך אותו בכל ביקור מכאן ואילך. הקוד משתמש בפונקציה getCookie() מלמעלה:
// <form id="name-form"><input name="name"><button>Save</button></form>
// <p id="greeting"></p>
const form = document.querySelector("#name-form");
const greeting = document.querySelector("#greeting");
const saved = getCookie("username");

if (saved) {
  greeting.textContent = `Welcome back, ${saved}!`;
  form.hidden = true;
}

form.addEventListener("submit", (event) => {
  event.preventDefault();
  const value = form.elements.name.value.trim();
  if (!value) return;
  document.cookie = `username=${encodeURIComponent(value)}; max-age=31536000; path=/`;
  greeting.textContent = `Hi, ${value}! See you next time.`;
  form.hidden = true;
});
זה בדיוק מה שקורה בהדגמה "האתר זוכר אתכם?" בתחילת הפוסט.
אם אתם רוצים לראות דוגמה מעשית לשימוש בעוגיות עם JavaScript כדי לשלוט מתי פופאפ מוצג, תנו מבט בפוסט על הצגת פופאפ באתרי וורדפרס באמצעות JavaScript Cookie.
ה-Cookie Store API
ה-API המסורתי document.cookie הוא סינכרוני, כלומר הוא חוסם את ה-main thread בכל פעם שקוראים או כותבים עוגיה. ברוב המקרים זה בסדר, אך באפליקציות רגישות לביצועים זה עשוי להיות בעייתי.
ה-Cookie Store API (cookieStore) הוא חלופה מודרנית ואסינכרונית שהגיעה לסטטוס Baseline ב-2025. הוא מספק ממשק נקי יותר מבוסס Promise:
// הגדרת עוגיה
await cookieStore.set("theme", "dark");

// קריאת עוגיה
const cookie = await cookieStore.get("theme");
console.log(cookie.value); // "dark"

// מחיקת עוגיה
await cookieStore.delete("theme");

// האזנה לשינויים בעוגיות
cookieStore.addEventListener("change", (event) => {
  console.log("Changed cookies:", event.changed);
  console.log("Deleted cookies:", event.deleted);
});
ה-Cookie Store API נתמך בכל הדפדפנים המרכזיים (Chrome 87+, Edge 87+, Firefox 140+, Safari 18.4+) ועובד רק בהקשר מאובטח (HTTPS). הוא עובד גם ב-Service Workers, דבר ש-document.cookie לא תומך בו.
ה-Cookie Store API הוא בחירה מצוינת לפרויקטים חדשים, אך document.cookie נשאר תקף לחלוטין ונתמך בכל מקום. אם אתם צריכים לתמוך בדפדפנים ישנים יותר או עובדים עם קוד קיים, אין צורך למהר לעבור.
שאלות נפוצות
שאלות נפוצות בנושא עוגיות ו-JavaScript:
localStorage מאחסן עד 5-10MB של מידע, נשמר עד שנמחק במפורש, ונגיש רק דרך JavaScript (לא נשלח לשרת). השתמשו בעוגיות כשהשרת צריך את המידע (למשל טוקנים של סשן), וב-localStorage כשרק הצד של הלקוח צריך אותו (למשל העדפות ממשק).
SameSite?
SameSite שולטת בשאלה אם עוגיה נשלחת עם בקשות cross-site. Strict שולח את העוגיה רק בהקשר first-party, Lax (ברירת המחדל ב-Chrome וב-Edge) שולח אותה גם כשמשתמש מגיע דרך קישור מאתר אחר, ו-None שולח אותה עם כל הבקשות אך דורש את הדגל Secure. התכונה מסייעת בהגנה מפני התקפות CSRF.
document.cookie?
HttpOnly בלתי נראות ל-JavaScript. זהו אמצעי אבטחה שמונע מהתקפות XSS לגנוב עוגיות רגישות כמו טוקנים של סשן. עוגיות אלו ניתנות להגדרה וקריאה רק על ידי השרת דרך headers של HTTP.
path ו-domain יש מגבלה נפרדת של 1024 בייטים לכל אחת.
expires או max-age לתפוגת עוגיה?
max-age בדרך כלל קל יותר לעבודה מכיוון שמציינים את משך החיים בשניות (למשל max-age=86400 ליום אחד) במקום לחשב מחרוזת תאריך UTC. שניהם נתמכים בכל הדפדפנים המודרניים. אם שניהם מוגדרים, max-age מקבל עדיפות.
סיכום
ה-API של document.cookie מאפשר ליצור, לקרוא, לעדכן ולמחוק עוגיות מ-JavaScript, וה-Cookie Store API הוא חלופה נקייה ואסינכרונית לפרויקטים חדשים. כשמדובר במידע רגיש, השתמשו ב-SameSite וב-Secure, והגדירו HttpOnly בצד השרת. לקריאה נוספת: